【Dahua】防犯カメラのハッキング。シリアル番号とパスワードが漏れたらどうなるのか
当社のマニュアルでは、録画機のシリアル番号にぼかしを入れています。
お客様から、ときどき聞かれます。「あれって、そんなに危ないものなんですか」
先に答えを書きます。シリアル番号だけなら、ほぼ何もできません。危ないのはパスワードのほう。
ただ「じゃあシリアルは出しても平気か」というと、そうでもない。2つそろうと、話が変わります。
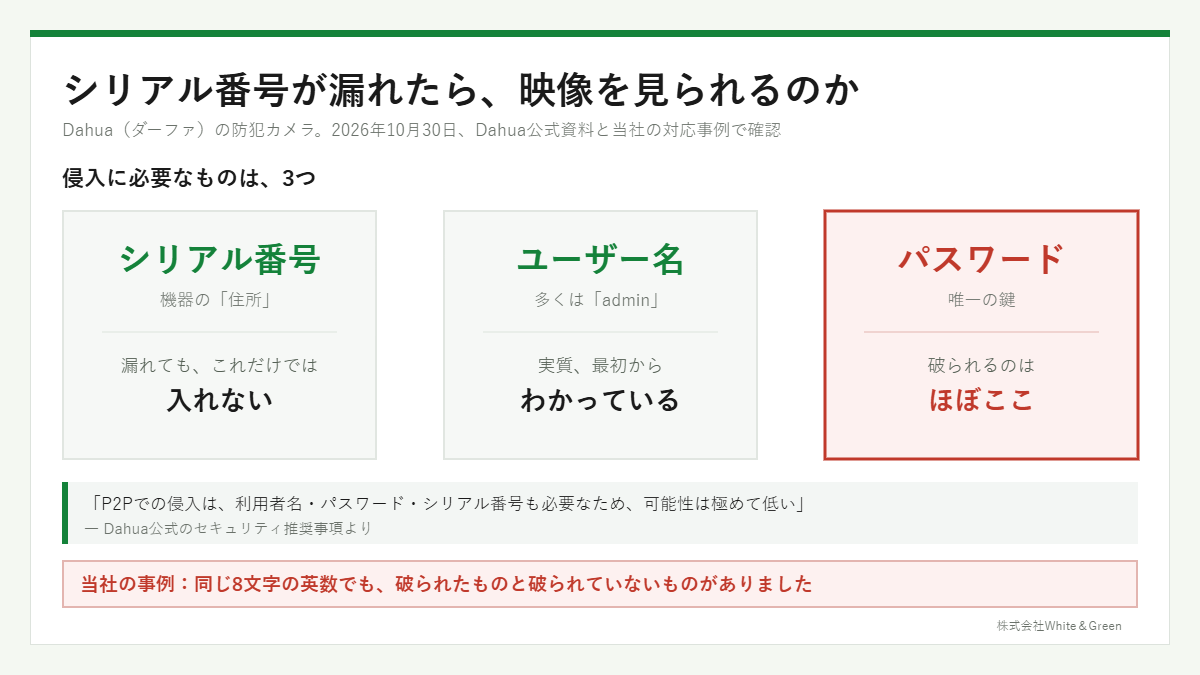
先に結論です
- シリアル番号だけでは、映像は見られません。Dahua自身が公式のセキュリティ資料で「P2Pでの侵入には、利用者名・パスワード・シリアル番号が必要」と書いています
- 危ないのはパスワードです。シリアルとパスワードの両方がそろうと、他人のスマホから映像を見られる可能性があります
- 当社のお客様で、実際にありました。「遠隔で見られない」と連絡があり、調べたら知らないログインが上限の100件に達していて、お客様が101人目としてはじかれていた。パスワード変更で直りました
- そのとき破られたのは8文字の英数のパスワード。初期値のままではなく、ご自身で設定したものでした。ただし設定し直した2回目も同じく8文字程度の英数で、そちらは破られていません。つまり文字数や文字種ではなく、中身の問題です
- ただしすでにご自身のDMSSアカウントに登録済みなら、他人は同じ録画機を追加できません。エラーになります
- 他人が奪うには、Dahuaにシリアル番号のラベルを写した写真と購入証明を出して審査を通す必要があり、1〜2営業日かかります
- パスワードは、シリアル番号からは再発行できません。録画機の前に立つか、登録済みのメールアドレスか秘密の質問の答えが要ります
- 2026年6月から7月にかけて、Dahua製の機器14,530台以上が乗っ取られた事件がありました。ただし、その約85%はパスワードを破られたものです
- ダーファの録画機には、初期パスワードがありません。最初に自分で決める仕組みです。そのぶん「何に設定したか」がすべて。韓国で狙われた「0000」「ABCD」は、工場の値ではなく使う人が決めた値でした
- つまり守るべきはパスワード。シリアルは「見せないに越したことはない」という程度です
シリアル番号とは何か
録画機の本体に貼られているラベルと、画面のメニューに出てくる、英数字が並んだ番号。
DMSSアプリに録画機を登録するとき、この番号を使います。QRコードを読み取る方法も、中身はこの番号。
言いかえると「この録画機はどれか」を指し示す住所のようなもの。家の住所を知られても、鍵がなければ入れないのと同じ関係。
Dahua自身が「シリアルだけでは入れない」と書いています
Dahuaの技術サポートWikiに、推奨するセキュリティ対策が19項目。その8番目、P2P(遠隔接続のしくみ)を切ることを勧める項目に、こんな一文。
必要なのは3つ。シリアル番号はそのうちの1つにすぎません。
裏を返せば、残り2つ(利用者名とパスワード)がそろえば入れるということでもある。ここが本題。
2026年10月、ウクライナのCERT-UAが出した警告によると、シリアル番号には予測しやすい構造があり、攻撃者が候補を順に照会して機器を探している可能性が指摘されています。
つまり、隠していても見つけられることがある。だからこそ、残り2つが本当の守りになります。
パスワードは、ひとつではありません
ここを混同している方が多い。ダーファの防犯カメラには、性質の違うパスワードが2つ。
1. 録画機本体のパスワード
モニターにつないでログインするとき、パソコンのソフトから接続するとき、DMSSに登録するときに使うもの。多くの場合、ユーザー名は「admin」。
つまりユーザー名は実質バレていると考えたほうがいい。守っているのはパスワードだけ。
2. DMSSアプリのアカウント
スマホアプリにログインするための、メールアドレスとパスワード。録画機のパスワードとは別物。
こちらが漏れると、相手は録画機のシリアルもパスワードも知らないまま、あなたのアプリの中身をそのまま見られます。登録済みの録画機が、相手の画面にそのまま並ぶ。
シリアル番号を心配する方は多いのですが、実務で怖いのはこちら。メールアドレスとパスワードの組み合わせは、他のサービスから漏れることがあるからです。
Dahuaの公式資料にも「SNSやメールなど他のアカウントと異なるユーザー名・パスワードを使う」とあります。どこか別のサイトから流出した組み合わせを、そのまま試される手口があるためです。
すでに登録してあれば、横取りはできません
ここは安心材料。
Dahuaのサポート資料によると、すでに別のアカウントに登録されている録画機を追加しようとすると、エラー。1台の録画機が同時にいくつものアカウントにぶら下がる作りではない。
では、どうやって奪うか。Dahuaに申し立てて、審査を通すしかありません。手順はこう。
- エラー画面から「Appeal(申し立て)」を選ぶ
- 録画機のシリアル番号ラベルを撮った写真と、購入証明をアップロードする
- Dahuaが審査する。通常1〜2営業日
つまりシリアル番号の文字列を知っているだけでは足りません。ラベルそのものを撮った写真、つまりその機械の前にいた証拠が要る。
遠くの誰かが番号だけ知っても、ここで止まります。
パスワードは、シリアルからは再発行できません
もうひとつの安心材料。
Dahuaのパスワード再設定は、次のどれか。
- 録画機の画面に出るQRコードを読み取る方法。画面を見るには、その録画機の前にいる必要があります
- 初期設定のときに登録したメールアドレスに送る方法
- 秘密の質問に答える方法
- 本体を開けて、基板のリセットボタンを押す方法。設定は全部消えます
どれも「シリアル番号だけ」では成立しません。機械の前に立つか、登録済みのメールアドレスを押さえているか、答えを知っているか。
逆に言うと、初期設定のときに入れたメールアドレスは、重要な鍵。そのメールが乗っ取られると、ここから入られます。
2026年に、実際に起きたこと
作り話ではありません。
セキュリティ調査会社のHunt.ioが、2026年6月17日から7月22日にかけて、Dahua製の機器14,530台以上が乗っ取られたと公表。「Operation CameraSwarm」と名付けられた一件。
内訳が、この記事の答えそのもの。
- 約12,324台 … パスワードを破られたもの(全体の約85%)
- 1,923台 … 2021年に公表された古い脆弱性を突かれたもの。ファームウェアを更新していれば防げたものです
- 283台 … P2P経由
確認された被害は、主にウクライナとロシアに集中。
圧倒的多数が、パスワード。シリアル番号が原因で破られた、という内訳はありません。
14,530台という台数と内訳は、Hunt.ioの調査によるものです。報じた記事自身が、この件に固有の数字は独立には確認されていないと書いています。当社もそこまでしか確認できていません。数字の桁ではなく、内訳の比率を見てください。
当社で、実際にあった話
よその事件の話ばかりでは、他人事に聞こえます。当社のお客様で起きたことを書きます。
ある日、お客様から連絡がありました。
当社でも試しました。たしかに見えない。カメラは動いている。録画機も動いている。インターネットもつながっている。それなのに、遠隔だけ入れない。
代理店と一緒に、録画機のログを確認。そこに身に覚えのないログインの記録が、大量に残っていました。
なぜ、見られなくなったのか
原因は、意外なところ。
この録画機には、遠隔でログインできる人数に上限。当社が代理店と確認したところ、その機種は100人まででした。
つまり、こういうこと。
- 知らないところから、次々とログインされていた
- その数が、上限の100に達していた
- お客様は「101人目」として、録画機にはじかれた
映像が消えたわけでも、機械が壊れたわけでもない。席が全部埋まっていて、持ち主が座れなかった。
どう直したか
やったことは、ひとつ。パスワードの変更です。
パスワードを変えれば、それまでつながっていた100人は全員ログアウト。席が一気に空く。
お客様は、その場で見られるようになりました。
この「遠隔で見られない」という症状そのものの直し方は、【Dahua】スマホで見られない。DMSSでつながらないときの原因と直し方にまとめました。まずP2Pが「オンライン」か、次にDHCPが外れていないか、という順番で見ていけます。
破られたのは、8文字の英数でした
ここが、この一件でいちばん大事なところ。
このお客様は、初期パスワードのまま使っていたわけではありません。ご自身で、きちんと設定していました。
その1回目のパスワードが8文字の英数の組み合わせ。数字だけでも、4桁でもない。世間で「これくらいあれば大丈夫」と言われる長さ。
それが破られました。
ところが、2回目も8文字の英数です
ここで話が面白くなります。
破られたあとに設定し直した2回目のパスワードも、同じく8文字程度の英数。文字数も、文字の種類も、1回目と変わりません。
それでも2回目は破られていません。
同じ機械。同じ回線。同じ置かれ方。文字数も文字種も同じ。違うのは、中身だけ。
つまり、形式の問題ではなかった
「8文字では短い」「英数だけでは弱い」。そう結論づけたくなります。でも、それでは説明がつきません。2回目も同じ条件で、破られていないのだから。
残るのは、中身の違いです。
- 推測できる言葉だったか。店名、名字、生年月日、電話番号、意味のある単語に数字を足したもの。こうした形は、総当たりではなく辞書で当てられます
- ほかで使い回していたか。別のサービスから流出した組み合わせを、そのまま試される手口があります
どちらだったのかは、特定できていません。ただ、パスワードを変えただけで止まったのは事実。もし機器の脆弱性を突かれていたなら、変えても戻ってきます。
公式の基準は、どう読むか
Dahuaの公式のセキュリティ推奨事項には、こう書かれています。
韓国警察が被害者に伝えた対策も「8桁以上で特殊文字を含む」。
この基準は守る価値があります。ただし「守ったから安全」ではないというのが、当社の現場での実感です。
文字数と文字種は、数えられるから基準になっているだけ。実際に効くのは、推測できない中身にすることと、どこでも使い回さないことです。
2回目のパスワードが破られていないのは「今のところ」です。安全が証明されたわけではありません。当社としても、定期的な変更をおすすめしています。
この一件から言えること
「遠隔で見られない」は、故障とは限りません。
ふつうは、こう考えます。アプリの不具合かな。ネットの調子かな。機械が古いのかな。
そこに「知らない人で席が埋まっている」という可能性は、まず浮かびません。
そして、もっと大事なこと。見られなくなるまで、気づけませんでした。上限に達する前は、お客様も普通に見られていた。その裏で、知らない誰かも見ていた。
遠隔で見られなくなったら、アプリを入れ直す前に録画機のログを確認してください。見慣れないIPアドレスからのログインが並んでいたら、それです。
韓国では、12万台が乗っ取られました
もっと規模の大きい事件が、お隣の国で。
2025年11月30日、韓国警察庁の国家捜査本部が発表。IPカメラ約12万台がハッキングされ、容疑者4人が検挙(うち3人が逮捕)されました。
狙われ方が、はっきりしています。
脆弱性でもシリアル番号でもない。パスワードです。
被害が確認されたのは58か所。一般家庭のほか、産婦人科の分娩室、衣料品店、ピラティススタジオ、ワックス脱毛店、コインカラオケ。着替えや施術で人目を避ける場所ばかり。
映像は編集され、中国語のサイトで売られていました。あるサイトに1年間で載った映像の62%が、この4人によるものとされています。
警察の指摘の中に、こわい一文。一度ハッキングされたカメラが、繰り返し狙われていた。一度入られた機器は記録に残り、また来られる。
韓国警察が被害者に伝えた対策は3つ。8桁以上で特殊文字を含むパスワード。6か月に1回以上の変更。ソフトウェアの更新。
ダーファに限った話ではありません。インターネットにつながるカメラ全体の話として読んでください。安い機器をご自身で買って付けた場合も、まったく同じです。
ダーファには、初期パスワードがありません
当社の代理店から、こんな話を聞きました。「海外には、録画機のIDとパスワードを公開しているサイトがあるらしい」
調べたところ、総務省と警察が公式に注意喚起を出していました。ただしダーファの録画機は、この話に当てはまりません。先にそこを書きます。
工場出荷時のパスワードが、そもそも無い
国内代理店のミカサ商事のFAQに、はっきり書かれています。
最初の電源投入で、初期設定の画面。そこで自分でパスワードを決める。決めないと、先に進めません。
本体を初期化(リセット)した場合も同じ。初期設定の画面に戻り、また自分で決める。
つまり「初期パスワードのまま使っていた」という事故は、ダーファの録画機では起きません。工場出荷の状態では、誰のものでもない値が入っているわけではなく、そもそも値が無い。
では、なぜ韓国で12万台も破られたのか
ここが肝心なところ。狙われたパスワードを、もう一度。
これは工場が付けた値ではありません。使う人が、自分で決めた値。
「変え忘れた」のではない。「何に設定したか」の問題。入口で守ってくれる仕組みはあっても、そこに何を入れるかは人間が決めます。
4桁の数字。アルファベット4文字。覚えやすい。だから選ばれる。そして、だから破られる。
ただし、単純なものだけが破られるわけではありません。当社のお客様は8文字の英数で破られています。韓国の事例は「下限はここまで低い」という話。「これより上なら安全」という話ではない。
総務省と警察の注意喚起は、別の機器の話
当局が出している警告は、初期パスワードを持つ機器についてのもの。安価なネットワークカメラの多くが、そちらに当たります。
IPAによると、多くのIoT機器では初期値に「root」や「password」といった汎用的な単語。2016年1月に海外のウェブサイトで映像が公開されていた事案も、いずれも「ログイン情報が初期設定のまま」だったとされています。
広島県警察本部 生活安全総務課は、令和7年11月18日の文書でこう呼びかけています。
- IDとパスワードが未設定、またはメーカー共通のものが使われたままだと、第三者が誰でも容易に映像を見られるおそれがある
- 国内のネットワークカメラのライブ映像が流出し、海外のサイトに無断で公開される事例が発生している
- 映像から家や店の中が覗き見られ、空き巣などの犯罪につながる危険がある
総務省も「ネットワークカメラのセキュリティ設定についての注意喚起」で、こう。
一覧サイトが実在することは、事実です。そこは代理店の言うとおり。ただ、そこに載るのは主に初期パスワードのまま置かれた機器。ダーファの録画機は、その入口を最初から塞いでいます。
結局、どうすればいいか
ダーファをお使いなら、確認することは2つ。
- 設定したパスワードは、単純すぎませんか。「0000」「1234」「abcd」、電話番号、生年月日、店名のローマ字。これらは破られます
- ほかのサービスと同じものを使っていませんか。別のサイトから流出した組み合わせを、そのまま試されます
安いネットワークカメラをご自身で買って付けている場合は、もうひとつ。初期パスワードのままになっていないか。こちらは当局が警告しているとおりです。
総務省も警察も、注意喚起の中で名前を出していません。知る必要のないものだからです。当社も同じにします。知ったところで、やることは変わりません。単純なパスワードをやめる。それだけです。
ただし、パスワードだけでは足りません
ここも正直に書いておきます。パスワードを変えれば安心、とまでは言えません。
2023年、韓国・江南の美容外科で使っていたIPカメラの映像が流出しました。このとき韓国の経済紙が付けた見出しが「パスワードを変えても流出」です。
韓国インターネット振興院(KISA)が55社・711機種を調べた報告書では、製品の39%に映像の保護措置の不備。
- ネットワークで送るときに、暗号化されていない
- 利用者の認証なしで、撮影中の映像にアクセスできてしまう
- 保存した映像の保護が足りない
通信が暗号化されていなければ、カメラ自体に侵入しなくても、途中で映像を取られることがあります。ここにパスワードは関係ありません。
つまりパスワードは「これをやらないと話にならない」最低条件。それだけで安全になるわけではない。効いてくるのは、機器そのものの作りと、ファームウェアの更新。
安い機器ほど、ここが弱い。当社が機種を選んでお納めしているのは、この部分でもあります。
漏れたかもしれないとき、すぐやること
順番があります。上から順に。
1. 録画機のパスワードを変える
これが一番効きます。相手がシリアル番号を知っていても、パスワードが変われば入れません。
手順は 【Dahua】録画機(NVR)のログイン画面が出たときの操作と、パスワードの変更 に。アプリからなら 【Dahua】DMSSアプリで録画機のパスワードを変更する方法。
2. DMSSアカウントのパスワードも変える
録画機のパスワードを変えても、アプリのアカウントが乗っ取られていたら意味がありません。両方です。
3. 共有している相手を確認する
DMSSには、家族に映像を見せる共有機能。身に覚えのない共有先が残っていないかを確認してください。
共有の設定は 【Dahua】DMSSアプリで録画機を家族と共有する方法 の画面から確認できます。
4. 録画機のログを見る
Dahuaの公式資料にも「不正アクセスが疑われる場合は、システムログでログインしたIPアドレスとアクセス内容を確認する」とあります。
見慣れないIPアドレスからのログインが残っていれば、実際に入られた証拠。ここはご自身で判断しづらい部分なので、当社の工事でお納めしたものであれば、ご連絡ください。
5. ファームウェアを確認する
先ほどの1,923台は、2021年に公表された脆弱性を突かれたもの。5年前に直されているものが、更新されずに残っていた。
そもそも漏らさないために
Dahuaの公式資料は19項目ありますが、業務用ネットワーク向けの項目も混在。一般のご家庭で意味があるものに絞ります。
推測できる言葉を使わない
ダーファには初期パスワードがないぶん、何に設定したかが全部。店名、名字、生年月日、電話番号、意味のある単語に数字を足したもの。これらは辞書で当てられます。当社のお客様は、同じ8文字の英数でも、1回目は破られ2回目は破られていません。効くのは長さより中身です。
他のサービスと同じパスワードにしない
DMSSのアカウントは、メールアドレスとパスワードの組み合わせ。通販サイトやSNSと同じにしないでください。
シリアル番号が写った写真を、ネットに上げない
「カメラ付けました」とSNSに写真を上げる方がいます。録画機のラベルや、DMSSの登録画面が写っていないかを確認してください。
それ単体で破られるわけではありません。ただ3つのうち1つを、わざわざ渡す必要はないという話。
ファームウェアを古いままにしない
当社で施工した機器については、点検のときに確認しています。
UPnPを切る
ルーターのポートを機器が勝手に開ける機能。Dahuaの公式資料でも、無効にすることを推奨。設定の意味が分からない場合は、触らずにご相談ください。
当社がマニュアルでシリアルをぼかしている理由
ここまで読んで、「シリアルだけなら平気なのに、なぜぼかすのか」と思われたかもしれません。
理由は2つ。
ひとつ。マニュアルの画面写真は、実際のお客様の機器。自社の機器なら構いませんが、お客様の番号を公開する理由がありません。
もうひとつ。3つのうち1つでも減らしておきたいから。破られるには3つ必要。だったら、こちらから1つ渡す理由はない。
同じ理由で、当社のマニュアルではメールアドレス、アカウント名、認証コード、録画機のIPアドレスにもぼかし。映像に写っている人や車のナンバーも同じ。
よくある質問
防犯カメラのシリアル番号が人に知られたら、映像を見られますか。
見られません。Dahuaの公式資料によれば、P2P経由で接続するには利用者名・パスワード・シリアル番号の3つが必要です。シリアル番号は3つのうちの1つにすぎません。
シリアル番号とパスワードの両方が漏れたら、どうなりますか。
他人のスマホから映像を見られる可能性があります。ただし、すでにご自身のDMSSアカウントに登録済みの録画機は、他人が追加しようとするとエラーになります。奪うにはDahuaへの申し立てが必要で、シリアル番号ラベルの写真と購入証明を提出し、1〜2営業日の審査を通す必要があります。
シリアル番号から防犯カメラのパスワードを調べられますか。
できません。Dahuaのパスワード再設定は、録画機の画面に出るQRコードを読み取るか、初期設定で登録したメールアドレス、秘密の質問、本体の物理リセットのいずれかです。どれもシリアル番号だけでは成立せず、機器の前に立つか、登録済みのメールアドレスを押さえている必要があります。
スマホやパソコンから、急に遠隔で見られなくなりました。故障ですか。
故障とは限りません。当社のお客様では、不正なログインが録画機の同時接続の上限(その機種は100人)まで達しており、お客様自身が「101人目」としてはじかれていた例があります。パスワードを変更すると、それまでつながっていた接続がすべて切れ、見られるようになりました。アプリを入れ直す前に、録画機のシステムログで見慣れないIPアドレスからのログインがないかを確認してください。
防犯カメラの映像を見られていたら、気づけますか。
気づきにくいのが実際のところです。当社の事例でも、同時接続の上限に達して見られなくなるまで、お客様は普通に遠隔で見られていました。定期的に録画機のシステムログでログイン履歴を確認するのが、現実的な方法です。
防犯カメラのハッキング被害は、実際に起きていますか。
起きています。2025年11月30日に韓国警察庁の国家捜査本部が発表した事件では、IPカメラ約12万台がハッキングされ、容疑者4人が検挙されました。「0000」や「ABCD」といった単純なパスワードの機器が集中的に狙われ、一般家庭のほか産婦人科の分娩室、衣料品店、ピラティススタジオ、ワックス脱毛店など58か所の被害が確認されています。
防犯カメラのIDとパスワードを公開しているサイトが、海外にあると聞きました。本当ですか。
映像を集めて公開しているサイトについては、総務省が「存在が複数確認されています」と注意喚起しています。広島県警察本部も、国内のライブ映像が流出し海外のサイトに無断で公開される事例が発生しているとして、IDとパスワードを初期設定から必ず変更するよう呼びかけています。ただしこれは初期パスワードを持つ機器の話です。Dahuaの録画機には工場出荷時のパスワードがなく、初回に利用者自身が設定する仕組みのため、この経路には当たりません。Dahuaで問題になるのは「0000」のような単純なパスワードを自分で設定してしまうケースです。
防犯カメラのパスワードは、8文字あれば大丈夫ですか。
文字数だけでは決まりません。当社のお客様では、8文字の英数で設定したパスワードが破られ、不正なログインが録画機の同時接続の上限まで達しました。一方で、設定し直した2回目も同じく8文字程度の英数ですが、そちらは破られていません。つまり文字数や文字種ではなく、推測できる言葉かどうか、ほかで使い回していないかが分かれ目です。なおDahuaの公式資料は「8文字以上で英大文字・英小文字・数字・特殊文字を組み合わせた」パスワードを推奨しており、この基準は守る価値があります。
パスワードを変えれば安全ですか。
パスワードは最低条件ですが、それだけでは足りません。韓国インターネット振興院(KISA)が55社・711機種を調べた報告書では、製品の39%に映像の保護措置の不備が見つかっています。通信が暗号化されていない機器では、カメラ自体に侵入しなくても途中で映像を取られることがあります。機器そのものの作りと、ファームウェアの更新も必要です。
防犯カメラのパスワードが漏れたかもしれません。何からやればいいですか。
録画機本体のパスワード変更が最優先です。次にDMSSアカウントのパスワード、共有先の確認、録画機のシステムログでログイン履歴の確認、ファームウェアの更新の順です。
DMSSアプリのパスワードと、録画機のパスワードは違うものですか。
別物です。録画機本体のパスワードは、多くの場合ユーザー名が「admin」で、モニターやパソコンソフトからのログインに使います。DMSSアカウントはメールアドレスとパスワードで、アプリへのログインに使います。DMSSアカウントが漏れると、登録済みの録画機がそのまま相手の画面に並びます。
防犯カメラの写真をSNSに上げても大丈夫ですか。
録画機のシリアル番号ラベルや、DMSSの登録画面が写っていないかを確認してください。それ単体で破られるわけではありませんが、侵入に必要な3つのうち1つを渡すことになります。
出典
- Dahua Technology「Cyber Security / Best Practices」(Dahua技術サポートWiki)… 推奨セキュリティ対策19項目、P2Pに関する記述
- Dahua Technology「How to unbind device from DMSS Account」… 他アカウントに登録済みの機器を追加した場合の挙動と、申し立て(Appeal)の手順
- Dahua Technology Support「8.1 Password – How to reset password?」… パスワード再設定の方法(QRコード・予約メールアドレス・秘密の質問・物理リセット)
- The Hacker News「Hackers Compromised 14,500+ Dahua Devices Using Credential Attacks, Auth Bypasses, and P2P」(2026年8月)… Hunt.ioによる調査「Operation CameraSwarm」の報道
- ミカサ商事「Dahua製品(防犯カメラ・レコーダー)よくあるご質問」… Dahua製品に初期パスワードはなく、初期設定時に利用者自身がパスワードを設定する旨の記載
- 総務省「ネットワークカメラのセキュリティ設定についての注意喚起 〜カメラの管理者の皆様へ〜」
- 広島県警察本部 生活安全総務課「インターネットに接続された防犯カメラをお使いの方へ」(令和7年11月18日)
- IPA(情報処理推進機構)「ネットワークカメラや家庭用ルータ等のIoT機器は利用前に必ずパスワードの変更を」
- 財経新聞「CERT-UA、Dahua監視カメラへの不正アクセスを警告 クラウド接続と旧脆弱性に注意」(2026年10月29日)… シリアル番号の推測、CVE-2021-33044/33045、推奨対策
- 韓国日報「IPカメラ12万台をハッキング、性搾取物サイトに販売」(2025年11月30日)… 韓国警察庁 国家捜査本部の発表
- 朝鮮日報 日本語版「ホームカメラをハッキング、性搾取物を制作し中国サイトに販売…韓国警察が4人を検挙」(2025年12月6日)
- ヘラルド経済「パスワードを変えても流出 IPカメラのセキュリティの穴」… 韓国インターネット振興院(KISA)による55社・711機種の調査
確認日:2026年10月30日。14,530台という台数と内訳はHunt.ioの調査によるもので、報道記事自身が「この件に固有の数字は独立には確認されていない」と記しています。
ダーファのほかのマニュアル
操作の手順は Dahua(ダーファ)設定マニュアル一覧(録画機・パソコン・スマホアプリ) にまとめています。